CISO-ens beste samarbeidspartner

Cyberoperasjoner som hjelper CISO-er med å gjenvinne kontrollen
CISO-rollen er nå utsatt for press fra nesten alle kanter. AI-styring, regelverksetterlevelse, robusthet, risiko knyttet til tredjeparter, forretningsmessige forventninger og rapportering til styret kjemper alle om oppmerksomheten samtidig.
Cybertrusler utvikler seg stadig. Kunstig intelligens endrer både angrepsmetoder og daglige arbeidsrutiner. Ansatte tar i bruk nye verktøy raskere enn mange organisasjoner klarer å vurdere eller regulere dem. Samtidig forventes sikkerhetsledere å forbedre robustheten, støtte etterlevelse av regelverk, vise målbar forretningsverdi og holde langsiktige sikkerhetsplaner i gang, ofte uten tilsvarende økning i budsjett, bemanning eller operativ kapasitet.
Det forventes at CISO-en har oversikt over alt dette. Når noe mistenkelig skjer utenfor kontortiden, må det fortsatt være noen som kan vurdere om det er viktig og hva som bør gjøres videre.
Det er her et moderne sikkerhetsoperasjonssenter (SOC) og en administrert cyberforsvarstjeneste bør gjøre en konkret forskjell. Cyberforsvaret skal bidra til å redusere arbeidsbelastningen, forbedre oversikten og gi organisasjonen trygghet for at overvåkede hendelser blir undersøkt, eskalert og håndtert i henhold til avtalte prosesser.
CISO-ens ansvarsområde utvides
Sikkerhetsmiljøet var allerede komplekst. Skytjenester, identiteter, endepunkter, nettverk, applikasjoner, tredjeparter, fjernarbeid, lovkrav og stadig nye angrepsteknikker krever alle oppmerksomhet. AI gjør dette ansvaret enda mer komplekst, ettersom angripere kan bruke automatisering og AI-støttede teknikker til å bevege seg raskere gjennom rekognosering, oppdagelse av sårbarheter, sosial manipulering, utvikling av skadelig programvare og andre deler av angrepssyklusen.
AI medfører også risikoer internt i organisasjonen når nye verktøy tas i bruk uten oversikt, gjennomgang eller tydelig styring. Ansatte bruker AI fordi det hjelper dem å jobbe raskere. Offentlige store språkmodeller, AI-assistenter, nettleserutvidelser, utviklingsverktøy og transkripsjonstjenester kan alle støtte legitimt arbeid, men risikoen oppstår når bedriftsinformasjon følger med dem inn i tjenester som ikke er vurdert eller godkjent.
En ansatt kan lime inn kildekode i en ekstern AI-tjeneste for å feilsøke et problem. Noen kan laste opp et kundedokument for å oppsummere innholdet. En annen ansatt kan bruke et ikke-godkjent AI-verktøy til å analysere konfidensiell forretningsinformasjon.
I mange tilfeller er hensikten helt legitim. Den ansatte prøver ganske enkelt å jobbe raskere.
Sett fra CISO-ens perspektiv er spørsmålene imidlertid langt vanskeligere:
- Hvor havner dataene våre?
- Hvilke AI-tjenester bruker de ansatte?
- Hvilke av dem er godkjent?
- Hvilken informasjon blir delt med dem?
- Kan vi oppdage upassende bruk?
- Kan vi håndheve retningslinjene vi har utarbeidet?
Denne utfordringen kalles ofte «skygge-AI»: bruk av AI-tjenester utenfor godkjente rammer for innsyn, styring og kontroll. AI-styring er i ferd med å bli en praktisk del av cybersikkerhetsdriften, ikke bare en politisk diskusjon.
Mer ansvar betyr ikke automatisk et større budsjett
Mange sikkerhetsansvarlige blir bedt om å oppnå mer med begrensede ressurser. Sikkerhetsplanen blir stadig mer omfattende: nye teknologier må evalueres, eksisterende plattformer må vedlikeholdes, sårbarheter må håndteres, krav til samsvar krever dokumentasjon, hendelser må undersøkes, sikkerhetsbevisstheten må forbedres, og AI-relaterte risikoer krever praktiske kontrolltiltak.
Likevel øker ikke budsjettene automatisk hver gang trusselbildet utvides. Dette reiser et praktisk spørsmål: Hvordan kan organisasjonen forbedre sin sikkerhetssituasjon uten stadig å øke den interne kompleksiteten, antall ansatte og teknologikostnadene?
Å kjøpe enda et sikkerhetsverktøy er sjelden hele løsningen. Et verktøy må fortsatt konfigureres, integreres, overvåkes, vedlikeholdes, finjusteres og driftsføres. Varsler må undersøkes, det må finnes prosesser rundt teknologien, og noen må forstå hva dataene betyr og avgjøre hva som skal skje videre. Uten driftskapasitet rundt seg kan sikkerhetsteknologi lett bli enda en ting CISO-en må bekymre seg for.
Et SOC bør tilby mer enn bare varsler
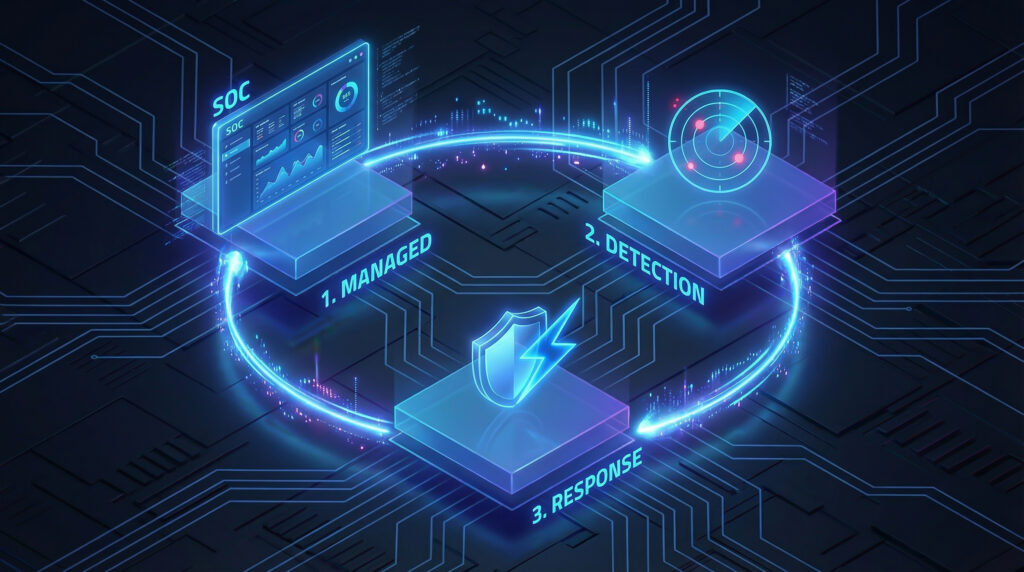
Et moderne SOC bør gjøre mer enn bare å overvåke varsler. Verdien oppstår når overvåkingsverktøy, klare prosesser, oversikt og spesialistkompetanse fungerer som én sammenhengende cyberforsvarskapasitet.
For sikkerhetssjefen er verdien av praktisk art. Det interne teamet får støtte utenfor kontortiden, og oppdagelse, etterforskning, eskalering og godkjente tiltak følger avtalte prosedyrer. Spesialister som jobber med trusler og hendelser hver dag, står til rådighet når det er behov for det.
Det blir enklere å håndtere cybersikkerhet når daglig overvåking, etterforskning, eskalering, godkjente tiltak og kontinuerlig forbedring følger en klar modell, i stedet for å være avhengig av separate verktøy og uavhengige prosjekter.
NetNordics cybersikkerhetstjenester støtter denne modellen ved å hjelpe organisasjoner med å undersøke hendelser, eskalere dem, reagere i henhold til avtalte handlingsplaner og forbedre sikkerhetsdriften sin over tid.
Synlighet skaper tillit
Mye av presset skyldes usikkerhet. Man kan ikke håndtere det man ikke ser, og innsikt blir først verdifull når den omsettes til noe nyttig.
En velutviklet, administrert cyberforsvarstjeneste hjelper organisasjonen med å forstå hva signalene betyr, hvilke risikoer som krever oppmerksomhet, og hvor tiltak bør prioriteres. Flere varsler er sjelden det CISO-en trenger. Det som teller, er kontekst, prioritering og et klarere bilde av organisasjonens faktiske sikkerhetssituasjon.
En CISO må ha oversikt over hva som skjer i hele miljøet: endepunkter, identiteter, nettverk, skytjenester, sårbarheter, mistenkelig aktivitet og nye risikoer.
- Hva krever umiddelbar handling?
- Hva er en langsiktig risiko?
- Hvor er manglene?
- Hvilke sikkerhetstiltak fungerer?
- Hvilke av dem trenger forbedring?
- Hva bør prioriteres nå?
Fra den daglige driften til den langsiktige sikkerhetsstrategien
Cyberforsvar er mer enn bare håndtering av sikkerhetshendelser. En sterk partner innen administrert cyberforsvar bidrar til at den daglige driften blir en del av den langsiktige sikkerhetsutviklingen ved å identifisere svakheter, forbedre deteksjonen, styrke retningslinjene, utvikle beredskapsprosedyrer, vurdere nye risikoer og bidra til å omsette sikkerhetsplanen til praktisk virkelighet.
Retningslinjer må håndheves, handlingsplaner må gjennomføres, sikkerhetsteknologier må utvikles kontinuerlig, og erfaringer fra reelle hendelser må legge grunnlaget for de videre tiltakene. Når disse kompetanseområdene samvirker, blir SOC en integrert del av hvordan organisasjonen leder, forbedrer og formidler sikkerhet over tid.
Noen holder øye med oss, hele tiden
Kanskje er den enkleste fordelen ved administrert cyberforsvar også en av de viktigste: Noen holder øye med situasjonen når det interne teamet er fraværende. Cyberangrep følger ikke kontortider, og en mistenkelig pålogging, et kompromittert endepunkt, en ondsinnet tilkobling eller en hendelse som er i ferd med å oppstå, venter ikke til sikkerhetsteamet er tilbake på jobb neste morgen.
NetNordic Security Operations Center sørger for kontinuerlig overvåking og analyse av kundenes datakilder døgnet rundt, innenfor det avtalte tjenesteomfanget. Når noe krever oppmerksomhet, undersøker Security Operations saken, vurderer sammenhengen og iverksetter passende eskalerings- eller responshandlinger i henhold til de definerte tjenestekapasitetene og de avtalte prosedyrehåndbøkene.
Ansvaret for cybersikkerhet vil alltid være betydelig. Ingen tjeneste kan eliminere alle risikoer, og ingen ansvarlig sikkerhetsorganisasjon bør love at det aldri vil oppstå sikkerhetshendelser.
CISO-en bør ikke måtte bære ansvaret for alle driftsmessige utfordringer alene. Sikkerhetsarbeidet blir lettere å håndtere når oversikt, teknologi, prosesser, kompetanse, overvåking og godkjente tiltak samvirker. Dette gir sikkerhetsledere mer tid til å utvikle strategier, støtte virksomheten og fokusere på beslutninger som forbedrer sikkerheten over tid.
NetNordics tjenester innen cybersikkerhet hjelper CISO-er med å redusere usikkerheten, styrke motstandsdyktigheten og være forberedt på det som kommer.
Forfatter

Ta kontakt
Fyll ut skjemaet så kommer vi tilbake til deg så snart som mulig! Takk!
Innholdsfortegnelse:
- Cyberoperasjoner som hjelper CISO-er med å gjenvinne kontrollen
- CISO-ens ansvarsområde utvides
- Mer ansvar betyr ikke automatisk et større budsjett
- Et SOC bør tilby mer enn bare varsler
- Synlighet skaper tillit
- Fra den daglige driften til den langsiktige sikkerhetsstrategien
- Noen holder øye med oss, hele tiden