Hvem følger med når fôrflåten kobles til nettet?
OT-sikkerhet i havbruk / Cyber Defense Services
Digital fôring, sensorer, kameraer og fjernstyring gir bedre drift, men det betyr også en større angrepsflate. Med riktig oversikt, overvåking og hendelseshåndtering kan havbruksvirksomheter oppdage avvik og håndtere hendelser uten å sette driften eller fiskevelferden i fare.
Sikkerhet flytter seg fra kontoret og ut på lokaliteten
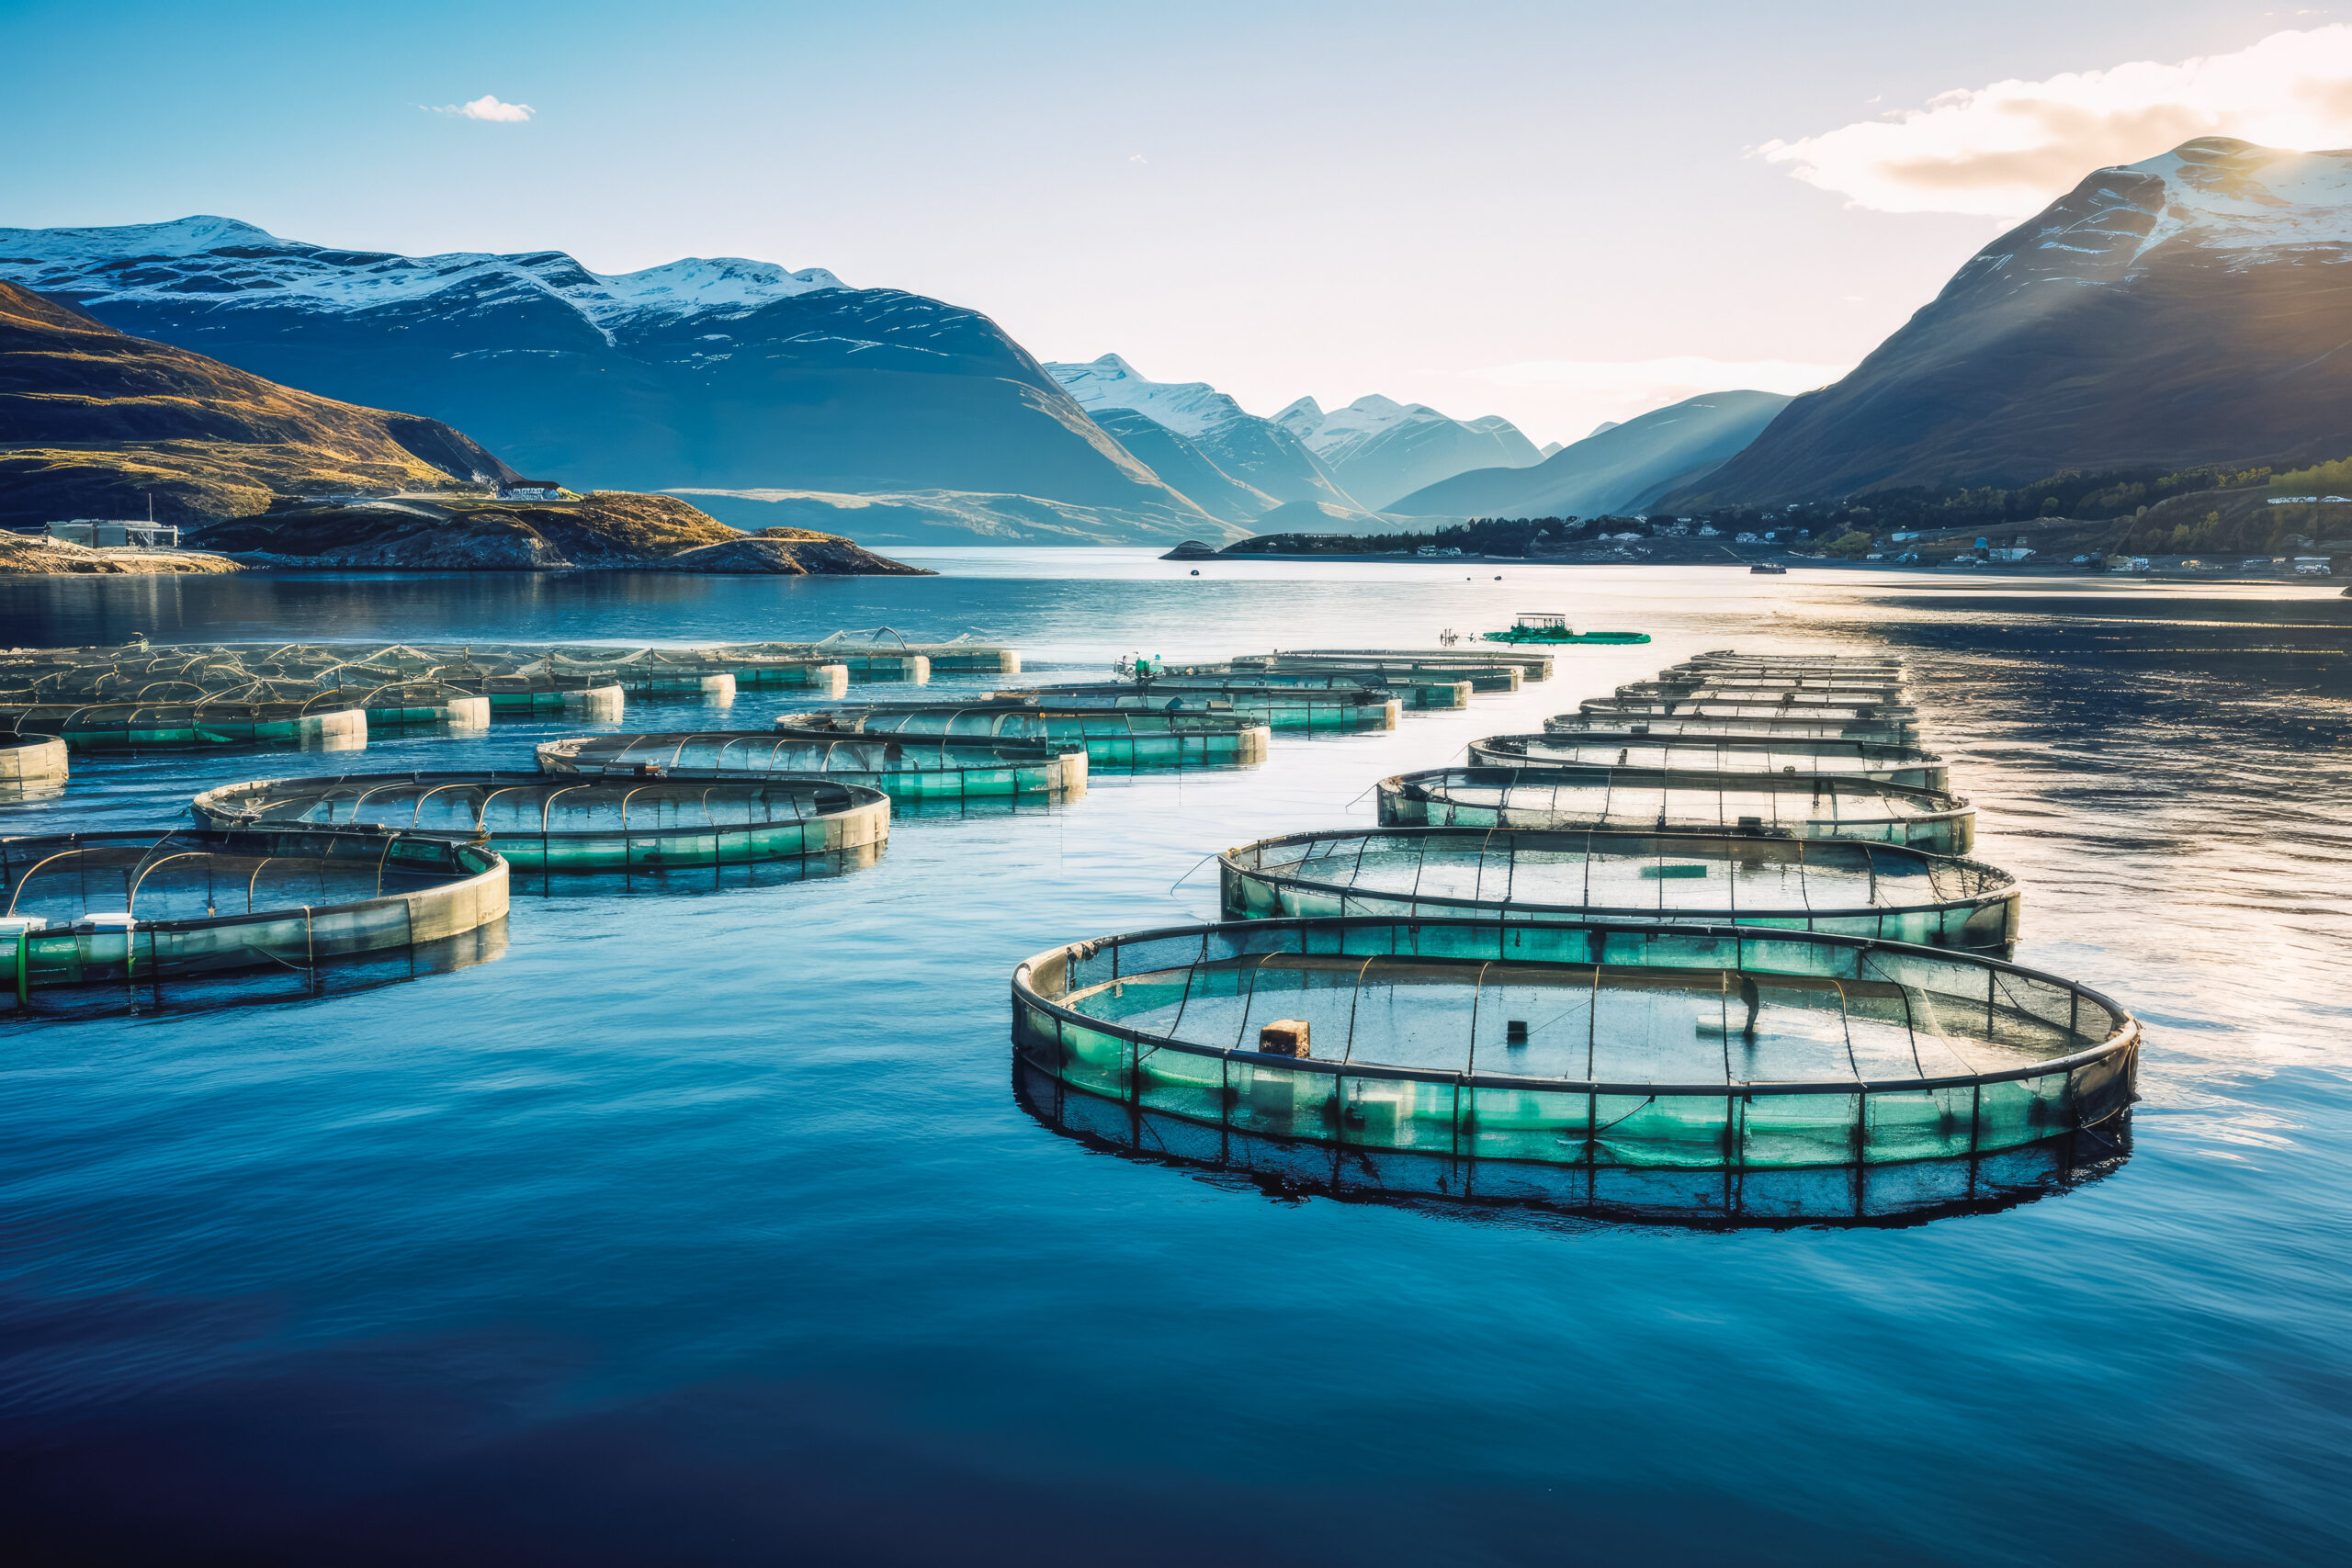
For få år siden handlet IT-sikkerhet i et oppdrettsselskap om det samme som i de fleste andre virksomheter: e-post, regnskap, kontor-PC-er og et par servere. I dag ser bildet annerledes ut. Fôringssystemer styres fra kontrollrom på land. Oksygen- og temperatursensorer rapporterer kontinuerlig. Kameraer teller lus og vurderer appetitt. Landbaserte anlegg med resirkulering [RAS] er avhengige av pumper, oksygenering og biofiltre som ikke kan stoppe.
Alt dette er operasjonell teknologi (OT): systemer som styrer noe fysisk. Og alt henger sammen gjennom nettverk – 4G og 5G til sjøs, fiber og satellitt der det trengs, og leverandører som kobler seg til for å hente data og gjøre service.
Utviklingen har gitt store gevinster for fiskevelferd, effektivitet og dokumentasjon. Den stiller også et nytt spørsmål til virksomheten: Hvem har oversikt over alt som nå er koblet til – og hvem følger med når noe ikke oppfører seg som det skal?
Når lokalitetene er spredt, systemene kommer fra mange leverandører og driften pågår hele døgnet, holder det ikke å vente på at noen melder fra om en feil. Virksomheten trenger noen som kontinuerlig følger med på tvers av IT, nettverk, sky og OT – og som vet hvordan en hendelse kan håndteres uten å skape en ny driftsrisiko. Det er dette artikkelen handler om.
OT i havbruk: mer enn folk flest tenker på
Når OT-miljøer kartlegges, er det som ofte overrasker mest ikke en dramatisk sårbarhet, men hvor mye som faktisk er koblet til. I et havbruksmiljø vil dette typisk omfatte:
- Fôrflåter og fôringsanlegg – styringssystemer, PLS-er og fjernstyring fra land, ofte med egen leverandørtilgang.
- Sensorikk og miljøovervåking – oksygen, temperatur, salinitet, strøm. Data som både driften og myndighetsrapporteringen bygger på.
- Kamera- og bildeanalysesystemer – lusetelling, biomasseestimering, appetittstyring. Stadig oftere med KI i løypa og skytjenester i bakkant.
- RAS-anlegg på land – pumper, oksygenering, CO₂-lufting og vannbehandling der minutter uten styring kan få biologiske konsekvenser.
- Fartøy, ROV og brønnbåt – som periodisk kobler seg til lokalitetens nett og systemer.
- Leverandørenes fjerntilgang – for service, oppdatering og feilsøking. Nyttig, nødvendig og ofte det minst dokumenterte punktet i hele arkitekturen.
Hver for seg er dette velkjente systemer for de som drifter dem. Sett under ett er det en infrastruktur som er bygget opp over tid, av mange leverandører, med vidt forskjellige forutsetninger for sikkerhet.
Et typisk scenario
I en passiv kartlegging kan man for eksempel oppdage at fôrflåtens styringssystem kan nås direkte fra leverandørens VPN, uten å gå gjennom noe kontrollert grensesnitt i virksomhetens eget nettverk. Ingen har gjort noe galt. Tilgangen ble satt opp for å løse et problem raskt, og har fungert fint siden.
Spørsmålet er om virksomheten vet at veien finnes, og om noen ser det dersom den en dag brukes på en måte som ikke er normal. Har dere kontroll på hvem som har tilgang til hva og når, og systemer som oppdager det dersom noe likevel avviker fra det normale?
Du kan ikke patche en fôrflåte midt i sesongen
I første artikkel i denne serien skrev vi om hvorfor IT-verktøy alene ikke strekker til i OT-miljøer. I havbruk er dette spesielt tydelig:
- Driften kan ikke ta pauser. Fisken spiser hver dag. Oksygeneringen i et RAS-anlegg går kontinuerlig. Et vindu for oppdatering og omstart finnes sjelden, og aldri når det passer IT-avdelingen.
- Systemene lever lenge. En fôrflåte eller et styringssystem har en levetid som måles i tiår, ikke i programvareversjoner. Tiltak som er selvsagte på en kontor-PC – agentinstallasjon, aktiv skanning og hyppig patching – kan være uegnet i OT-miljøer, eller kreve nøye planlegging for ikke å forstyrre driften.
- Lokalitetene er spredt. Anleggene ligger der fisken trives, ikke der fiberen ligger. Nettverk over mobil og satellitt gir andre forutsetninger for både redundans og overvåking.
- Konsekvensen er biologisk. I de fleste bransjer betyr et sikkerhetsbrudd tapt tid og tapte data. I havbruk kan tapt styring bety redusert fiskevelferd, økt dødelighet eller i ytterste konsekvens rømming – med de forpliktelsene som følger overfor Mattilsynet og samfunnet rundt.
Det siste punktet er etter vår vurdering det viktigste. Det flytter OT-sikkerhet fra å være et IT-spørsmål til å bli et driftsspørsmål, med konsekvenser som gjør det til et lederspørsmål.
Arkitekturbasert forsvar: bygg det inn, ikke oppå
Vi mener at sikkerhet i OT-miljøer ikke starter med et produkt, men med tre spørsmål som henger sammen: Hva har vi? Hvordan snakker det sammen? Og hvem følger med? Svarene på de tre spørsmålene gir tre lag i et forsvar som er designet inn i infrastrukturen – ikke lagt på i etterkant.
1. Synlighet uten å forstyrre
Første steg er å vite hva som faktisk er koblet til og hvordan trafikken går. I OT gjøres dette passivt: ved å lytte til nettverkstrafikken i stedet for å skanne og spørre. Resultatet er et kart over enheter, protokoller og kommunikasjonsveier – uten at én eneste PLS blir forstyrret.
Les mer om hva vi tilbyr innen sikkerhetsovervåking
2. Segmentering som holder skaden lokal
Deretter etableres klare soner med kontrollerte overganger, slik rammeverket ISA/IEC 62443 beskriver. Målet er å kontrollere kommunikasjonen mellom sonene og begrense konsekvensene dersom noe skjer – slik at en hendelse på ett sted ikke blir en hendelse overalt. For en havbruksvirksomhet kan sonene typisk se slik ut:
Kontor og administrasjon
E-post, ERP, rapportering. Det tradisjonelle IT-miljøet. Skal aldri kunne nå styringssystemer direkte.
Kontrollert overgang
Brannmur og definert grensesnitt mellom IT og OT. Her passerer bare trafikken som er godkjent – og her kan den kontrolleres, logges og overvåkes.
Kontrollrom og driftsnett
Operatørstasjoner, SCADA og datainnsamling på land. Der beslutninger tas og fisken styres fra.
Lokalitet og fôrflåte
PLS-er, fôringssystem, sensorer og kamera på selve anlegget. Egen sone per lokalitet, slik at én ikke blir alle.
Leverandørtilgang
Fjerntilgang for service og støtte går gjennom ett kontrollert punkt, med egen identitet, tidsbegrensning og logging – ikke rett inn i anlegget.
3. Kontinuerlig overvåking med OT-forståelse
De to første lagene gir kontroll over strukturen. Det tredje laget gir kontroll over det som skjer i den. Kontinuerlig sikkerhetsovervåking [24/7 SOC-overvåking] i et OT-miljø handler om noe litt annet enn i et kontormiljø: Analytikeren må vite hva som er normalt på nettopp dette anlegget, for å kunne se hva som ikke er det.
En fôrflåte som plutselig begynner å snakke med en adresse den aldri har snakket med før. En leverandørkonto som logger inn klokken tre om natten i en uke uten planlagt service. En operatørstasjon som starter å skanne driftsnettet. Ingen av disse er nødvendigvis angrep. Alle er avvik som fortjener et menneske som ser på det – raskt, og med forståelse for at responsen ikke kan være å «skru av» et system som holder fisk i live.
Det er derfor vi mener at overvåking av OT bør kobles til de som kjenner infrastrukturen, ikke bare de som kjenner trusselbildet. I NetNordics Cyber Defense Services er sikkerhetsoperasjonssenteret [SOC] bygget for å se nettverk, sky og OT som ett bilde, med dokumenterte gjennomsnittlige tider på 2,3 minutter for deteksjon og 12 minutter for respons. Like viktig for virksomheter i havbruk: du ser selv i portalen hva som er oppdaget og hva som er gjort – og du kan ringe inn når du trenger en samtale, ikke bare sende en e-post.
For havbruksvirksomheten betyr dette at avvik blir vurdert mens de skjer, og at responsen tar hensyn til både cyberrisiko, drift og fiskevelferd. Hendelser oppdages før de rekker å spre seg mellom lokaliteter. Leverandørtilganger og avvik blir synlige. Virksomheten får én samlet oversikt over hendelser på tvers av IT, nettverk, sky og OT, dokumentasjon av hva som er gjort, og tilgang til spesialister hele døgnet – uten å måtte bygge hele kapasiteten selv.
NIS2 og havbruk: dokumentasjon blir en del av driften
EUs NIS2-direktiv utvider kravene til sikkerhetsstyring til langt flere sektorer enn tidligere, og produksjon, bearbeiding og distribusjon av næringsmidler er blant områdene som omfattes. Hvordan dette treffer norske havbruksvirksomheter i praksis, avhenger av den norske gjennomføringen – og av hvordan den enkelte virksomheten klassifiseres.
Uavhengig av detaljene peker regelverket i samme retning som god drift allerede gjør: kjenn systemene dine, ha kontroll på hvem som har tilgang, oppdag og håndter hendelser, og kunne dokumentere alt sammen. NIS2 krever ikke at virksomheten kjøper en bestemt løsning eller etablerer et SOC. Kontinuerlig overvåking kan likevel gjøre det betydelig enklere å oppdage hendelser, reagere innenfor nødvendige tidsfrister og dokumentere hva som har skjedd og hvilke tiltak som er gjennomført.
Vi går dypere inn i NIS2 og dokumentasjon av OT-miljøer i tredje artikkel i denne serien.
Tre spørsmål verdt å stille i neste ledermøte
Du trenger ikke være teknisk for å eie dette. Disse tre spørsmålene gir et godt utgangspunkt for samtalen mellom ledelse, drift og IT:
Vet vi hva som er koblet til på lokalitetene våre – og hvem som kan nå det utenfra?
Hvis svaret er «leverandørene vet», er det et godt sted å starte.
Hvis fôringssystemet begynner å oppføre seg unormalt klokken 02.30 en lørdag – hvem ser det, og hvem eier ansvaret?
Ikke hvem som får en alarm, men hvem som vurderer den og bestemmer hva som skal gjøres.
Hvor raskt kan vi dokumentere hva som skjedde, og hva vi gjorde, hvis styret eller tilsynet spør?
God overvåking og hendelseshåndtering gir også dokumentasjonen ledelsen og tilsynsmyndighetene trenger.
Få oversikt – og noen som følger med
Vi hjelper dere med å kartlegge enheter, trafikk og leverandørtilganger på lokalitetene, etablere riktig synlighet og koble havbruksmiljøet til kontinuerlig overvåking og respons. Målet er å oppdage hendelser tidlig og håndtere dem uten unødvendig risiko for driften – enten dere starter med en innledende kartlegging eller går rett på Cyber Defense Services. Snakk med en sikkerhetsarkitekt: kontakt oss i skjemaet under så hører du fra oss innen kort tid.
Serien: arkitekturbasert forsvar i OT-miljøer
- Du kan ikke beskytte OT-miljøer med IT-verktøy alene
- Fra oversikt til kontroll: slik bygger du sikker OT-arkitektur
- NIS2 og digitalsikkerhetsloven i OT-miljøer
NetNordic – din partner for sikker samfunnskritisk infrastruktur.
Ta kontakt
Fyll ut skjemaet så kommer vi tilbake til deg så snart som mulig! Takk!
Innholdsfortegnelse:
- OT-sikkerhet i havbruk / Cyber Defense Services
- Sikkerhet flytter seg fra kontoret og ut på lokaliteten
- OT i havbruk: mer enn folk flest tenker på
- Et typisk scenario
- Du kan ikke patche en fôrflåte midt i sesongen
- Arkitekturbasert forsvar: bygg det inn, ikke oppå
- 1. Synlighet uten å forstyrre
- 2. Segmentering som holder skaden lokal
- 3. Kontinuerlig overvåking med OT-forståelse
- NIS2 og havbruk: dokumentasjon blir en del av driften
- Tre spørsmål verdt å stille i neste ledermøte
- Vet vi hva som er koblet til på lokalitetene våre – og hvem som kan nå det utenfra?
- Hvis fôringssystemet begynner å oppføre seg unormalt klokken 02.30 en lørdag – hvem ser det, og hvem eier ansvaret?
- Hvor raskt kan vi dokumentere hva som skjedde, og hva vi gjorde, hvis styret eller tilsynet spør?
- Få oversikt – og noen som følger med